


Résumé :
- Pourquoi la protection traditionnelle ne suffit pas : les entreprises modernes s’appuient sur des environnements numériques interconnectés, des services cloud, des partenaires externes et des outils d’IA pour fonctionner. Les mesures de sécurité traditionnelles restent essentielles, mais les entreprises doivent également réfléchir à la manière dont elles maintiennent le contrôle sur les informations confidentielles au fur et à mesure qu’elles sont consultées, utilisées et partagées.
- Comprendre la protection persistante des données : la protection persistante des données vise à maintenir des contrôles appropriés en matière de protection et d’utilisation tout au long du cycle de vie des données. Les pratiques associées, notamment la protection des données au repos, en transit et en cours d’utilisation, s’inscrivent dans une approche plus large de la cybersécurité visant à préserver les informations sensibles.
- Maintenir le contrôle après le partage : les organisations doivent évaluer des fonctionnalités telles que les contrôles d’accès granulaires, les restrictions d’utilisation des documents, les modifications d’autorisations, la révocation d’accès et la surveillance des activités. Ces fonctionnalités peuvent aider à maintenir le contrôle sur les documents confidentiels lorsque la collaboration implique des parties externes.
- La protection persistante dans le cadre de la cybersécurité : la protection persistante des données complète les mesures de sécurité établies telles que le chiffrement, la prévention des pertes de données et la gestion des identités et des accès. En réfléchissant à la manière dont les contrôles s’appliquent aux informations sensibles tout au long de leur cycle de vie, les organisations peuvent renforcer leur approche en matière de protection des données confidentielles.
Table des matières
- Pourquoi la protection traditionnelle des données ne suffit pas
- Ce que révèle le rapport « État de la protection des données 2026 »
- Qu’est-ce que la protection persistante des données ?
- Pourquoi la protection persistante des données est-elle essentielle dans une stratégie moderne de cybersécurité ?
- Principales fonctionnalités d’une stratégie de protection persistante des données
- La protection persistante des données en pratique : garder le contrôle sur les documents partagés
- Conclusion : maintenir le contrôle sur les données confidentielles tout au long de leur cycle de vie
Pourquoi la protection traditionnelle des données ne suffit pas
Les organisations s’appuient sur toute une série de mesures de sécurité pour protéger leurs informations confidentielles, notamment le chiffrement, les contrôles d’accès, la sécurité des réseaux et la prévention des pertes de données (DLP). Ces mesures jouent un rôle essentiel dans la réduction du risque d’accès non autorisé et de divulgation des données. Cependant, la protection des systèmes sur lesquels les informations sont stockées ou des canaux par lesquels elles sont transmises ne garantit pas toujours le maintien du même niveau de contrôle une fois que ces informations sont partagées.
Le partage d’informations en dehors d’une organisation est souvent indispensable au bon fonctionnement de l’entreprise. Les entreprises doivent collaborer avec des fournisseurs, des partenaires commerciaux, des clients et d’autres tiers pour mener à bien leurs activités. Les organismes du secteur public doivent également échanger des informations avec des entités externes pour fournir des services et coordonner leur travail. Isoler toutes les données sensibles au sein de l’environnement propre à une organisation n’est donc pas une approche réaliste dans de nombreuses situations.
Ce défi prend de plus en plus d’importance à mesure que les organisations opèrent dans des environnements distribués, des services cloud et des chaînes d’approvisionnement complexes, où les informations circulent régulièrement entre les systèmes et les personnes. La protection du réseau ou de l’emplacement de stockage d’origine reste importante, mais les organisations doivent également réfléchir à la manière dont leurs contrôles de sécurité s’appliquent aux données elles-mêmes lorsqu’elles circulent dans ces environnements.
C’est l’une des raisons pour lesquelles les cadres de cybersécurité mettent de plus en plus l’accent sur une approche de la sécurité centrée sur les données. L’Institut national des normes et des technologies (NIST), par exemple, établit une distinction entre la protection des données au repos, en transit et en cours d’utilisation dans son Cadre de cybersécurité 2.0. De même, l’Agence nationale de sécurité (NSA) identifie les contrôles granulaires d’accès aux données et les outils de gestion des droits sur les données comme des composantes pertinentes du pilier « données » dans ses recommandations « Zero Trust ».
Ce que révèle le rapport « État de la protection des données 2026 »
Le partage d’informations confidentielles est un élément essentiel des opérations commerciales, mais garder le contrôle sur ces informations une fois qu’elles ont été partagées reste un défi pour de nombreuses organisations. Le rapport « État de la protection des données 2026 » de SealPath explore cette lacune en examinant les mesures de protection des données et les capacités de contrôle rapportées par les professionnels de la sécurité et des technologies.
Les conclusions mettent en évidence une distinction importante : contrôler qui peut accéder aux informations ne signifie pas nécessairement conserver le contrôle sur le document lui-même.
Par exemple, 85 % des participants à l’enquête déclarent appliquer le principe du privilège minimal, et 69 % affirment pouvoir révoquer un accès. Cependant, seuls 36 % peuvent modifier les autorisations d’un document après l’avoir envoyé, tandis que seulement 21 % déclarent disposer d’une protection persistante. De plus, seuls 14 % affirment savoir où se trouvent les copies de ces informations.
Ces résultats mettent en évidence différents aspects d’un même défi. Les organisations disposent peut-être de mesures pour restreindre l’accès, mais elles sont moins nombreuses à déclarer pouvoir adapter les autorisations d’accès aux documents après leur partage ou à maintenir une protection permanente. La visibilité limitée sur l’emplacement des copies ajoute une couche supplémentaire de complexité lorsqu’il s’agit de conserver le contrôle sur informations sensibles.
Ce défi est particulièrement pertinent lorsque les organisations collaborent avec des parties externes. Le rapport révèle que 72 % des participants partagent des informations sensibles avec des tiers au moins occasionnellement. Pourtant, seuls 46 % déclarent pouvoir révoquer l’accès aux informations partagées, et 32 % sont en mesure de contrôler l’accès des tiers. Ces chiffres proviennent de questions portant spécifiquement sur le partage avec des tiers et doivent être considérés séparément des conclusions plus générales du rapport concernant la révocation d’accès.
Pris dans leur ensemble, ces résultats illustrent pourquoi la protection des données doit aller au-delà de la simple décision de déterminer qui peut accéder à des informations à un moment donné. Les organisations doivent également se demander ce qu’il advient d’un document une fois qu’il a été partagé, si ses autorisations d’accès peuvent être modifiées lorsque les circonstances évoluent, et quelle visibilité elles conservent sur son utilisation.
Le rapport complet « État de la protection des données 2026 » explore ces défis plus en détail, notamment la protection des documents, la collaboration avec des tiers, l’exposition des informations sensibles aux outils d’IA et la souveraineté des données.
Lire l’intégralité du rapport « État des lieux de la protection des données 2026 »
Qu’est-ce que la protection persistante des données ?
La protection persistante des données désigne les approches conçues pour garantir la protection des informations sensibles tout au long de leur cycle de vie, plutôt que de se fier uniquement à la sécurité du lieu où elles sont stockées ou du canal par lequel elles sont partagées. Ce concept est étroitement lié aux recommandations des organismes de cybersécurité qui mettent l’accent sur la protection des données au repos, en transit et en cours d’utilisation. L’Institut national des normes et des technologies (NIST), par exemple, aborde ces trois états dans son Cadre de cybersécurité 2.0. L’Agence nationale de sécurité (NSA), dans ses recommandations visant à faire évoluer le pilier « données » du modèle Zero Trust, met également l’accent sur les contrôles granulaires d’accès aux données, la surveillance de l’accès et de l’utilisation des données, ainsi que sur des technologies telles que le chiffrement, la prévention des pertes de données (DLP) et la gestion des droits sur les données (DRM).
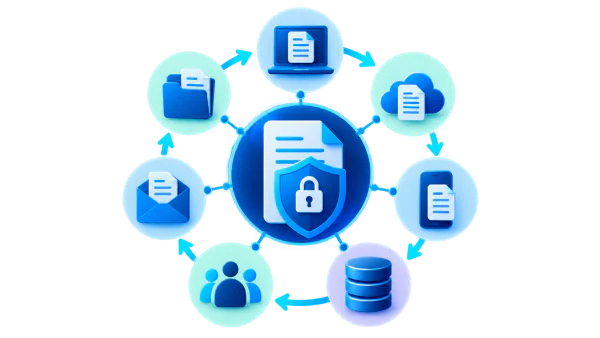
L’objectif : garantir que les informations sensibles restent protégées tout au long de leur parcours au sein des systèmes et des flux de travail d’une organisation. La protection persistante des données met particulièrement l’accent sur le maintien de contrôles appropriés lorsque les informations changent d’emplacement ou sont partagées avec d’autres personnes ou organisations.
Quel est le lien entre la protection persistante des données et le modèle « Zero Trust » ?
Le « Zero Trust » est une approche de cybersécurité dans laquelle l’accès aux ressources n’est pas automatiquement considéré comme fiable simplement parce qu’un utilisateur ou un appareil se trouve au sein d’un réseau particulier. Les décisions d’accès reposent sur une autorisation explicite et d’autres conditions de sécurité pertinentes. Dans le cadre de cette approche, la protection des données ne se limite pas à la sécurisation des systèmes qui les stockent : les organisations doivent également déterminer qui peut accéder aux informations et comment cet accès est contrôlé.
La protection persistante des données s’inscrit dans cette perspective plus large en mettant l’accent sur la manière dont la protection et les contrôles d’accès peuvent rester associés aux informations lorsqu’elles circulent d’un environnement à l’autre. Les capacités précises dépendent des technologies utilisées, mais l’objectif est de réduire la dépendance vis-à-vis de l’emplacement de stockage d’origine ou du canal de partage.
Quel rôle jouent l’IRM et le DRM dans la protection persistante des données ?
La gestion des droits relatifs à l’information (IRM) et de gestion des droits numériques (DRM), telles que SealPath, peuvent aider à appliquer des contrôles d’accès et d’utilisation directement aux documents ou à d’autres contenus numériques. Selon la solution, ces contrôles peuvent restreindre les personnes autorisées à ouvrir un fichier, les actions qu’elles peuvent effectuer, et déterminer si les autorisations peuvent être modifiées ou l’accès révoqué après le partage du document.
Cela s’avère particulièrement pertinent pour les documents confidentiels qui doivent être échangés avec des tiers. Alors que le chiffrement peut protéger les informations contre toute divulgation non autorisée, la gestion des droits peut ajouter des contrôles régissant la manière dont un destinataire autorisé accède au document protégé ou l’utilise. Ces mécanismes répondent à différents besoins en matière de sécurité et peuvent se compléter mutuellement.
La NSA identifie explicitement les outils DRM comme l’une des méthodes pouvant contribuer à la protection des données dans le cadre du pilier « données » du modèle Zero Trust, aux côtés du chiffrement, du marquage et de l’étiquetage, ainsi que des stratégies DLP. Cela établit un lien concret entre les recommandations générales en matière de sécurité des données et les technologies conçues pour maintenir le contrôle sur les informations numériques.
Pourquoi la protection persistante des données est essentielle dans une stratégie moderne de cybersécurité
La manière dont les organisations créent, consultent et partagent les informations a considérablement évolué. Les collaborateurs travaillent sur des plateformes cloud, des outils de collaboration, des applications métier et des services externes, tandis que les organisations dépendent de plus en plus de fournisseurs, de partenaires et d’écosystèmes numériques interconnectés. L’ recours croissant à l’intelligence artificielle (IA) ajoute une dimension supplémentaire, car les employés peuvent utiliser ces services pour analyser, synthétiser ou traiter des informations, ce qui crée parfois de nouveaux risques d’exposition des données sensibles.
En conséquence, les informations sensibles peuvent être consultées et traitées via un éventail d’outils, de services et de flux de travail plus large que jamais. Les contrôles de sécurité traditionnels restent essentiels, mais les organisations doivent également réfléchir à la manière de gérer l’accès aux données et leur utilisation de manière cohérente dans ces différents contextes. Le défi ne consiste pas simplement à empêcher tout accès non autorisé, mais à garantir que des protections et des autorisations appropriées restent en place à mesure que les pratiques de travail, les technologies et les relations commerciales évoluent.
C’est là que la protection persistante des données prend toute son importance dans une stratégie moderne de cybersécurité. Elle permet de maintenir des contrôles d’accès et d’utilisation bien définis sur les informations sensibles, aidant ainsi les organisations à relever les défis posés par des environnements de travail de plus en plus interconnectés et numériques.
Le modèle « Zero Trust » offre un cadre utile pour comprendre ce besoin. Plutôt que de faire automatiquement confiance aux utilisateurs ou aux appareils simplement parce qu’ils sont connectés au réseau d’une organisation, le modèle « Zero Trust » met l’accent sur l’autorisation explicite et l’évaluation continue des accès. L’Agence nationale de sécurité (NSA) identifie les contrôles granulaires d’accès aux données et leur surveillance comme des éléments importants du pilier « données » dans ses recommandations sur le modèle « Zero Trust ». L’Agence pour la cybersécurité et la sécurité des infrastructures (CISA) met également en avant la protection des données, les contrôles d’accès et la révision continue des autorisations comme faisant partie de la maturité du modèle « Zero Trust ».
Pour les organisations, la question pratique est de savoir comment ces mesures s’articulent entre elles. Une approche globale doit prendre en compte l’emplacement de stockage des données sensibles, la manière dont les employés et les tiers y accèdent, les outils et services qui les traitent, ainsi que les contrôles qui restent appropriés à mesure que les besoins métier évoluent. La protection persistante des données est un moyen de répondre à la nécessité de maintenir le contrôle sur les informations sensibles dans un environnement numérique de plus en plus connecté.
Principales fonctionnalités d’une stratégie de protection persistante des données
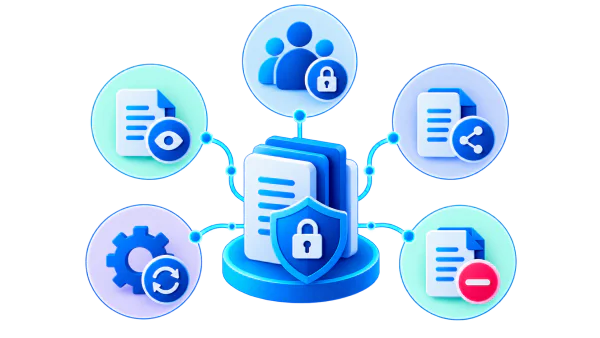
La mise en œuvre d’une protection persistante des données ne se limite pas à d’appliquer un chiffrement aux fichiers sensibles. Les organisations doivent examiner comment l’accès est accordé, quelles actions les destinataires sont autorisés à effectuer et comment ces contrôles peuvent être gérés à mesure que les exigences métier évoluent. Les capacités spécifiques disponibles dépendront des technologies et des solutions utilisées, mais plusieurs d’entre elles sont particulièrement pertinentes lors de l’évaluation d’une approche de protection persistante des données.
Contrôle d’accès granulaire
Les entreprises doivent pouvoir définir qui peut accéder aux informations sensibles et dans quelles conditions. L’accès doit être basé sur les besoins de chaque destinataire, plutôt que d’accorder des autorisations plus larges que nécessaire. Cela permet de limiter les risques d’exposition inutiles lorsque des documents sont partagés avec des collaborateurs, des fournisseurs, des partenaires ou d’autres parties externes.
Contrôle de l’utilisation des documents
L’accès à un document ne signifie pas nécessairement que toutes les actions doivent être autorisées. En fonction du caractère sensible des informations et de la solution utilisée, les organisations peuvent avoir besoin de restreindre certaines actions telles que l’impression, la copie ou la modification. Ces contrôles permettent d’aligner l’utilisation des documents sur l’objectif pour lequel l’accès a été accordé.
Protection des informations partagées
La protection doit être conçue pour rester associée au document lorsqu’il est partagé ou stocké dans un autre emplacement, plutôt que de dépendre exclusivement de la sécurité du référentiel d’origine. Cette fonctionnalité est particulièrement pertinente lorsque des informations confidentielles doivent être échangées avec des tiers ou consultées depuis différents environnements de travail.
Modifications des autorisations et révocation des accès
Les besoins métier peuvent évoluer après le partage d’un document. Un destinataire peut ne plus avoir besoin d’y accéder, une collaboration peut prendre fin, ou les informations peuvent devenir plus sensibles. Les organisations doivent donc évaluer si elles peuvent modifier les autorisations ou révoquer l’accès après le partage.
Il s’agit de fonctionnalités liées mais distinctes. La modification des autorisations permet à une organisation d’ajuster les actions autorisées d’un destinataire, tandis que la révocation vise à supprimer l’accès. Les options disponibles et la manière dont les modifications prennent effet dépendent de la solution et de sa configuration.
Surveillance et visibilité
Les organisations doivent également évaluer le niveau de visibilité dont elles disposent concernant l’accès aux informations protégées et leur utilisation. Selon la solution mise en place, les journaux d’activité peuvent aider à identifier qui a accédé à un document, à quel moment cet accès a eu lieu et quelles actions autorisées ont été effectuées. Ces informations peuvent faciliter les enquêtes, la surveillance et la révision des politiques d’accès.
La protection persistante des données en pratique : garder le contrôle sur les documents partagés
Prenons l’exemple d’une entreprise qui doit partager un rapport financier confidentiel avec un fournisseur externe. Ce dernier a besoin d’y accéder pour examiner les chiffres et formuler des recommandations, mais l’entreprise souhaite s’assurer que ces informations ne seront utilisées qu’aux fins prévues.
Avec une approche classique de partage de fichiers, l’entreprise peut contrôler l’accès au référentiel d’origine ou restreindre les personnes autorisées à télécharger le document. Cependant, une fois le fichier téléchargé ou stocké ailleurs, les contrôles disponibles peuvent dépendre de la plateforme et de la manière dont le document a été partagé.
Une approche de protection persistante des données peut aider à relever ce défi en associant la protection et les autorisations d’utilisation au document lui-même. Selon la solution, l’entreprise peut être en mesure de définir qui peut ouvrir le rapport et quelles actions ces personnes sont autorisées à effectuer, même lorsque le document est consulté en dehors de son environnement d’origine.
La situation peut également évoluer au fil du temps. Une fois que le fournisseur a terminé son examen, l’entreprise peut ne plus souhaiter autoriser l’accès au rapport. Si la solution le permet, l’entreprise peut révoquer l’accès du fournisseur ou modifier les autorisations du document sans se contenter de supprimer le lien de partage d’origine.
Conclusion : maintenir le contrôle sur les données confidentielles tout au long de leur cycle de vie
À mesure que les organisations deviennent plus interconnectées et s’appuient sur un éventail de plus en plus diversifié d’outils et de services numériques, la protection des informations confidentielles ne se limite plus à la sécurisation des systèmes et des canaux utilisés pour les stocker ou les partager. Les organisations doivent également réfléchir à la manière de contrôler l’accès aux données sensibles et leur utilisation à mesure que les besoins métier et les environnements de travail évoluent. La protection persistante des données permet de relever ce défi en maintenant des contrôles appropriés en matière de protection et d’utilisation associés aux informations tout au long de leur cycle de vie.
Comprendre où en sont les organisations aujourd’hui constitue une étape importante vers l’amélioration des pratiques de protection des données. Le rapport de SealPath intitulé rapport « State of Data Protection 2026 » de SealPath examine la manière dont les professionnels de la sécurité et des technologies abordent ces défis, notamment la protection persistante, la révocation d’accès et la gestion des informations partagées avec des tiers.