


Resumen ejecutivo:
- Por qué la protección tradicional no es suficiente: Las organizaciones modernas dependen de entornos digitales interconectados, servicios en la nube, socios externos y herramientas de IA para funcionar. Las medidas de seguridad tradicionales siguen siendo esenciales, pero las organizaciones también deben plantearse cómo mantener el control sobre la información confidencial a medida que se accede a ella, se utiliza y se comparte.
- Entendiendo la protección persistente de datos: La protección persistente de los datos se centra en mantener controles adecuados de protección y uso a lo largo de todo el ciclo de vida de los datos. Las prácticas relacionadas, incluida la protección de los datos en reposo, en tránsito y en uso, forman parte de un enfoque más amplio de ciberseguridad para salvaguardar la información sensible.
- Mantener el control tras el intercambio: Las organizaciones deben evaluar capacidades como los controles de acceso granulares, las restricciones en el uso de documentos, los cambios de permisos, la revocación de accesos y la supervisión de la actividad. Estas capacidades pueden ayudar a mantener el control sobre los documentos confidenciales cuando la colaboración implica a terceros externos.
- La protección persistente como parte de la ciberseguridad: La protección persistente de los datos complementa las medidas de seguridad establecidas, como el cifrado, la prevención de la pérdida de datos y la gestión de identidades y accesos. Al tener en cuenta cómo se aplican los controles a la información sensible a lo largo de su ciclo de vida, las organizaciones pueden reforzar su enfoque para proteger los datos confidenciales.
Índice
- Por qué la protección tradicional de datos no es suficiente
- Lo que revela el informe «Estado de la protección del Dato 2026»
- ¿Qué es la protección persistente de datos?
- Por qué la protección persistente de datos es importante en una estrategia moderna de ciberseguridad
- Capacidades clave de una estrategia de protección persistente de datos
- La protección persistente de datos en la práctica: mantener el control sobre los documentos compartidos
- Conclusión: mantener el control sobre los datos confidenciales a lo largo de todo su ciclo de vida
Por qué la protección de datos tradicional no es suficiente
Las organizaciones recurren a diversas medidas de seguridad para proteger la información confidencial, entre las que se incluyen el cifrado, los controles de acceso, la seguridad de la red y la prevención de la pérdida de datos (DLP). Estas medidas desempeñan un papel esencial a la hora de reducir el riesgo de acceso no autorizado y de exposición de los datos. Sin embargo, proteger los sistemas en los que se almacena la información o los canales a través de los cuales se transmite no siempre garantiza que se pueda mantener el mismo nivel de control una vez que la información se comparte.
Compartir información fuera de una organización suele ser esencial para las operaciones empresariales. Las empresas necesitan colaborar con proveedores, socios comerciales, clientes y otros terceros para llevar a cabo sus actividades. Las organizaciones del sector público también necesitan intercambiar información con entidades externas para prestar servicios y coordinar su trabajo. Aislar todos los datos sensibles dentro del propio entorno de una organización no es, por lo tanto, un enfoque realista en muchas situaciones.
Este reto cobra cada vez más relevancia a medida que las organizaciones operan en entornos distribuidos, servicios en la nube y cadenas de suministro complejas, donde la información circula habitualmente entre sistemas y personas. Proteger la red o la ubicación de almacenamiento original sigue siendo importante, pero las organizaciones también deben considerar cómo se aplican sus controles de seguridad a los propios datos a medida que estos circulan por dichos entornos.
Esta es una de las razones por las que los marcos de ciberseguridad hacen cada vez más hincapié en un enfoque de la seguridad centrado en los datos. El Instituto Nacional de Estándares y Tecnología (NIST), por ejemplo, distingue entre la protección de los datos en reposo, en tránsito y en uso en su Marco de Ciberseguridad 2.0. Del mismo modo, la Agencia de Seguridad Nacional (NSA) identifica los controles granulares de acceso a los datos y las herramientas de gestión de derechos sobre los datos como componentes relevantes del pilar de datos en su guía sobre el modelo «Zero Trust».
Lo que revela el informe «Estado de la protección del Dato 2026»
Compartir información confidencial es una parte esencial de las operaciones empresariales, pero mantener el control sobre esa información una vez compartida sigue siendo un reto para muchas organizaciones. El informe «Estado de la protección del dato 2026» de SealPath analiza esta brecha examinando las medidas de protección de datos y las capacidades de control descritas por los profesionales de la seguridad y la tecnología.
Los resultados ponen de relieve una distinción importante: controlar quién puede acceder a la información no significa necesariamente mantener el control sobre el propio documento.
Por ejemplo, el 85 % de los participantes en la encuesta afirma aplicar el principio del privilegio mínimo, y el 69 % dice que puede revocar el acceso. Sin embargo, solo el 36 % puede modificar los permisos de un documento después de enviarlo, mientras que apenas el 21 % afirma contar con una protección persistente. Además, solo el 14 % afirma saber dónde se encuentran las copias de la información.
Estos resultados apuntan a diferentes aspectos de un mismo reto. Las organizaciones pueden contar con medidas para restringir el acceso, pero son menos las que afirman tener la capacidad de adaptar los permisos de los documentos tras compartirlos o de mantener una protección permanente. La visibilidad limitada sobre la ubicación de las copias añade otra capa de complejidad a la hora de intentar mantener el control sobre la información confidencial.
El reto cobra especial relevancia cuando las organizaciones colaboran con terceros. El informe reveló que el 72 % de los participantes comparte información confidencial con terceros al menos de forma ocasional. Sin embargo, solo el 46 % afirma poder revocar el acceso a la información compartida, y el 32 % puede auditar el acceso de terceros. Estas cifras proceden de preguntas que abordan específicamente el intercambio con terceros y deben considerarse por separado de los resultados más generales del informe sobre la revocación del acceso.
En conjunto, los resultados ilustran por qué la protección de datos debe ir más allá de decidir quién puede acceder a la información en un momento determinado. Las organizaciones también deben tener en cuenta qué ocurre después de compartir un documento, si sus permisos pueden modificarse cuando cambian las circunstancias y qué visibilidad conservan sobre su uso.
El informe completo «Estado de la protección del dato 2026» analiza estos retos con mayor detalle, incluyendo la protección de documentos, la colaboración con terceros, la exposición de información confidencial a herramientas de IA y la soberanía de los datos.
¿Qué es la protección persistente de datos?
La protección persistente de datos se refiere a los enfoques diseñados para mantener la información confidencial protegida a lo largo de todo su ciclo de vida, en lugar de depender únicamente de la seguridad de la ubicación donde se almacena o del canal a través del cual se comparte. Esta idea está estrechamente relacionada con las recomendaciones de las organizaciones de ciberseguridad que hacen hincapié en la protección de los datos en reposo, en tránsito y en uso. El Instituto Nacional de Estándares y Tecnología (NIST), por ejemplo, aborda estos tres estados en su Marco de Ciberseguridad 2.0. La Agencia de Seguridad Nacional (NSA), en sus directrices sobre el desarrollo del pilar de datos del modelo «Zero Trust», también destaca los controles granulares de acceso a los datos, la supervisión del acceso y el uso de los datos, y tecnologías como el cifrado, la prevención de pérdida de datos (DLP) y la gestión de derechos sobre los datos (DRM).
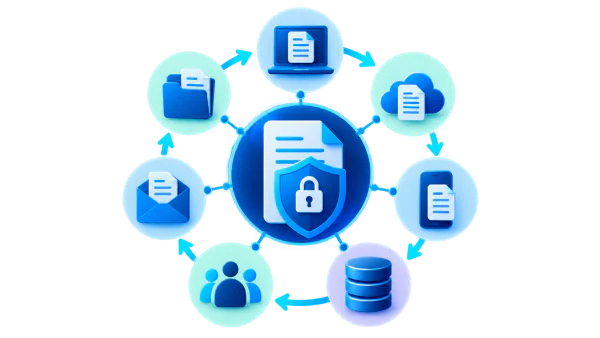
El objetivo: garantizar que la información confidencial permanezca protegida a medida que se desplaza por los sistemas y flujos de trabajo de una organización. La protección persistente de datos hace especial hincapié en mantener los controles adecuados cuando la información cambia de ubicación o se comparte con otras personas u organizaciones.
¿Cómo se relaciona la protección persistente de datos con el modelo «Zero Trust»?
Zero Trust es un enfoque de ciberseguridad en el que no se confía automáticamente en el acceso a los recursos por el mero hecho de que un usuario o dispositivo se encuentre dentro de una red concreta. Las decisiones de acceso se basan en una autorización explícita y en otras condiciones de seguridad relevantes. Dentro de este enfoque, proteger los datos requiere algo más que asegurar los sistemas que los almacenan: las organizaciones también deben tener en cuenta quién puede acceder a la información y cómo se controla dicho acceso.
La protección persistente de datos encaja en este panorama más amplio al centrarse en cómo los controles de protección y acceso pueden seguir asociados a la información a medida que esta se desplaza entre entornos. Las capacidades concretas dependen de las tecnologías utilizadas, pero el objetivo es reducir la dependencia de la ubicación de almacenamiento original o del canal de intercambio.
¿Qué papel desempeñan las soluciones IRM y DRM en la protección persistente de datos?
La gestión de derechos de información (IRM) y la gestión de derechos digitales (DRM), como SealPath, pueden ayudar a aplicar controles de acceso y uso directamente a documentos u otros contenidos digitales. Dependiendo de la solución, estos controles pueden restringir quién puede abrir un archivo, qué acciones puede realizar y si los permisos pueden modificarse o el acceso revocarse una vez que se ha compartido el documento.
Esto resulta especialmente relevante para los documentos confidenciales que deben intercambiarse con terceros. Si bien el cifrado puede proteger la información contra la divulgación no autorizada, la gestión de derechos puede añadir controles que regulan cómo un destinatario autorizado accede o utiliza el documento protegido. Estos mecanismos abordan diferentes necesidades de seguridad y pueden complementarse entre sí.
La NSA identifica explícitamente las herramientas de DRM como uno de los métodos que pueden contribuir a la protección de datos dentro del pilar de datos del modelo «Zero Trust», junto con el cifrado, el etiquetado y el marcaje, y las estrategias de DLP. Esto establece una conexión práctica entre las recomendaciones generales sobre seguridad de datos y las tecnologías diseñadas para mantener el control sobre la información digital.
¿Quieres ver cómo proteger información sensible de forma persistente con SealPath DRM?
Por qué es importante la protección persistente de los datos en una estrategia moderna de ciberseguridad
La forma en que las organizaciones crean, acceden y comparten información ha cambiado significativamente. Los empleados trabajan en plataformas en la nube, herramientas de colaboración, aplicaciones empresariales y servicios externos, mientras que las organizaciones dependen cada vez más de proveedores, socios y ecosistemas digitales interconectados. El creciente uso de la inteligencia artificial (IA) añade otra dimensión, ya que los empleados pueden utilizar estos servicios para analizar, resumir o procesar información, lo que en ocasiones crea nuevas oportunidades para que los datos sensibles queden expuestos.
Como resultado, se puede acceder a la información sensible y procesarla a través de una gama más amplia que nunca de herramientas, servicios y flujos de trabajo. Los controles de seguridad tradicionales siguen siendo esenciales, pero las organizaciones también deben plantearse cómo gestionar el acceso y el uso de los datos de forma coherente en estos diferentes contextos. El reto no consiste simplemente en impedir el acceso no autorizado, sino en garantizar que se mantengan la protección y los permisos adecuados a medida que evolucionan las prácticas de trabajo, las tecnologías y las relaciones comerciales.
Aquí es donde la protección persistente de datos cobra especial relevancia para una estrategia moderna de ciberseguridad. Ofrece una forma de mantener controles definidos de acceso y uso sobre la información confidencial, lo que ayuda a las organizaciones a abordar los retos que plantean los entornos de trabajo cada vez más interconectados y digitalizados.
El modelo «Zero Trust» ofrece un marco útil para comprender esta necesidad. En lugar de confiar automáticamente en los usuarios o dispositivos por el mero hecho de estar conectados a la red de una organización, el modelo «Zero Trust» hace hincapié en la autorización explícita y la evaluación continua del acceso. La Agencia de Seguridad Nacional (NSA) identifica los controles granulares de acceso a los datos y su supervisión como elementos importantes del pilar de datos en sus directrices sobre «Zero Trust». La Agencia de Ciberseguridad y Seguridad de las Infraestructuras (CISA) también destaca la protección de datos, los controles de acceso y la revisión continua de los permisos como parte de la madurez del modelo «Zero Trust».
Para las organizaciones, la cuestión práctica es cómo interactúan estas medidas. Un enfoque integral debe tener en cuenta dónde se almacenan los datos sensibles, cómo acceden a ellos los empleados y las partes externas, qué herramientas y servicios los procesan, y qué controles siguen siendo adecuados a medida que cambian las necesidades empresariales. La protección persistente de los datos es una forma de abordar la necesidad de mantener el control sobre la información sensible en un entorno digital cada vez más conectado.
Capacidades clave de una estrategia de protección persistente de datos
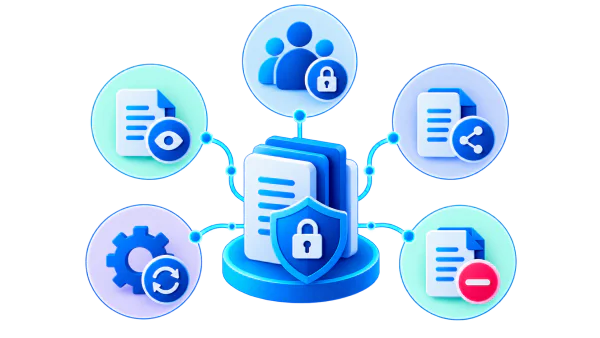
La implementación de la protección persistente de datos requiere algo más que aplicar cifrado a los archivos confidenciales. Las organizaciones deben tener en cuenta cómo se concede el acceso, qué acciones pueden realizar los destinatarios y cómo se pueden gestionar estos controles a medida que cambian los requisitos empresariales. Las capacidades específicas disponibles dependerán de las tecnologías y soluciones utilizadas, pero varias de ellas son especialmente relevantes a la hora de evaluar un enfoque de protección persistente de datos.
Control de acceso granular
Las organizaciones deben poder definir quién puede acceder a la información confidencial y en qué condiciones. El acceso debe basarse en las necesidades de cada destinatario, en lugar de conceder permisos más amplios de lo necesario. Esto ayuda a limitar la exposición innecesaria cuando se comparten documentos con empleados, proveedores, socios u otras partes externas.
Control sobre el uso de los documentos
El acceso a un documento no implica necesariamente que se deban permitir todas las acciones. Dependiendo de la sensibilidad de la información y de la solución utilizada, es posible que las organizaciones tengan que restringir acciones como la impresión, la copia o la edición. Estos controles ayudan a que el uso de los documentos se ajuste al fin para el que se concedió el acceso.
Protección de la información compartida
La protección debe diseñarse de tal forma que permanezca asociada al documento cuando este se comparta o se almacene en una ubicación diferente, en lugar de depender exclusivamente de la seguridad del repositorio original. Esta capacidad resulta especialmente relevante cuando es necesario intercambiar información confidencial con terceros o acceder a ella a través de diferentes entornos de trabajo.
Cambios en los permisos y revocación del acceso
Los requisitos empresariales pueden cambiar después de que se haya compartido un documento. Es posible que un destinatario ya no necesite acceso, que una colaboración llegue a su fin o que la información adquiera un carácter más sensible. Por lo tanto, las organizaciones deben evaluar si pueden modificar los permisos o revocar el acceso tras el intercambio.
Se trata de capacidades relacionadas, pero diferentes. La modificación de los permisos permite a una organización ajustar lo que puede hacer un destinatario autorizado, mientras que la revocación tiene por objeto retirar el acceso. Las opciones disponibles y la forma en que los cambios surten efecto dependen de la solución y de su configuración.
Supervisión y visibilidad
Las organizaciones también deben considerar qué visibilidad tienen sobre el acceso y el uso de la información protegida. Dependiendo de la solución, los registros de actividad pueden ayudar a identificar quién ha accedido a un documento, cuándo se produjo el acceso y qué acciones permitidas se llevaron a cabo. Esta información puede servir de apoyo para las investigaciones, la supervisión y la revisión de las políticas de acceso.
La protección persistente de datos en la práctica: mantener el control sobre los documentos compartidos
Imaginemos una empresa que necesita compartir un informe financiero confidencial con un proveedor externo. El proveedor necesita acceso para revisar las cifras y ofrecer recomendaciones, pero la empresa quiere asegurarse de que la información solo se utilice para el fin previsto.
Con un enfoque convencional de intercambio de archivos, la empresa puede controlar el acceso al repositorio original o restringir quién puede descargar el documento. Sin embargo, una vez que el archivo se ha descargado o almacenado en otro lugar, los controles disponibles pueden depender de la plataforma y de la forma en que se compartió el documento.
Un enfoque de protección persistente de los datos puede ayudar a abordar este reto al asociar la protección y los permisos de uso al propio documento. Dependiendo de la solución, la empresa podría definir quién puede abrir el informe y qué acciones está autorizado a realizar, incluso cuando se acceda al documento fuera de su entorno original.
La situación también puede cambiar con el tiempo. Una vez que el proveedor haya completado la revisión, es posible que la empresa ya no desee permitir el acceso al informe. Si la solución lo permite, la empresa puede revocar el acceso del proveedor o modificar los permisos del documento sin tener que limitarse únicamente a eliminar el enlace compartido original.
Conclusión: mantener el control sobre los datos confidenciales a lo largo de todo su ciclo de vida
A medida que las organizaciones están cada vez más conectadas y dependen de una gama cada vez más diversa de herramientas y servicios digitales, proteger la información confidencial requiere algo más que asegurar los sistemas y canales utilizados para almacenarla o compartirla. Las organizaciones también deben considerar cómo se puede controlar el acceso y el uso de los datos sensibles a medida que evolucionan las necesidades empresariales y los entornos de trabajo. La protección persistente de los datos ayuda a abordar este reto al mantener controles adecuados de protección y uso asociados a la información a lo largo de todo su ciclo de vida.
Comprender cuál es la situación actual de las organizaciones es un paso importante para mejorar las prácticas de protección de datos. El informe de SealPath Informe sobre el estado de la protección de datos 2026 de SealPath analiza cómo los profesionales de la seguridad y la tecnología abordan estos retos, entre los que se incluyen la protección persistente, la revocación del acceso y la gestión de la información compartida con terceros.