


Sintesi:
- Perché la protezione tradizionale non è sufficiente: le organizzazioni moderne si affidano ad ambienti digitali interconnessi, servizi cloud, partner esterni e strumenti di intelligenza artificiale per operare. Le misure di sicurezza tradizionali rimangono essenziali, ma le organizzazioni devono anche considerare come mantenere il controllo sulle informazioni riservate mentre queste vengono consultate, utilizzate e condivise.
- Comprendere la protezione persistente dei dati: la protezione persistente dei dati si concentra sul mantenimento di adeguati controlli di protezione e utilizzo durante l’intero ciclo di vita dei dati. Le pratiche correlate, tra cui la protezione dei dati inattivi, in transito e in uso, fanno parte di un approccio più ampio alla sicurezza informatica volto a salvaguardare le informazioni sensibili.
- Mantenere il controllo dopo la condivisione: le organizzazioni dovrebbero valutare funzionalità quali controlli granulari degli accessi, restrizioni sull’utilizzo dei documenti, modifiche delle autorizzazioni, revoca degli accessi e monitoraggio delle attività. Queste funzionalità possono aiutare a mantenere il controllo sui documenti riservati quando la collaborazione coinvolge soggetti esterni.
- La protezione persistente come parte della sicurezza informatica: la protezione persistente dei dati integra le misure di sicurezza consolidate quali la crittografia, la prevenzione della perdita di dati e la gestione delle identità e degli accessi. Considerando come i controlli si applicano alle informazioni sensibili durante tutto il loro ciclo di vita, le organizzazioni possono rafforzare il proprio approccio alla protezione dei dati riservati.
Indice
- Perché la protezione tradizionale dei dati non è sufficiente
- Cosa rivela il rapporto “Lo stato della protezione dei dati 2026”
- Che cos’è la protezione persistente dei dati?
- Perché la protezione persistente dei dati è importante in una moderna strategia di sicurezza informatica
- Funzionalità chiave di una strategia di protezione persistente dei dati
- La protezione persistente dei dati nella pratica: mantenere il controllo sui documenti condivisi
- Conclusione: mantenere il controllo sui dati riservati durante tutto il loro ciclo di vita
Perché la protezione dei dati tradizionale non è sufficiente
Le organizzazioni si affidano a una serie di misure di sicurezza per proteggere le informazioni riservate, tra cui la crittografia, i controlli di accesso, la sicurezza di rete e la prevenzione della perdita di dati (DLP). Queste misure svolgono un ruolo essenziale nel ridurre il rischio di accessi non autorizzati e di esposizione dei dati. Tuttavia, proteggere i sistemi in cui sono archiviate le informazioni o i canali attraverso i quali vengono trasmesse non garantisce sempre che lo stesso livello di controllo possa essere mantenuto una volta che le informazioni vengono condivise.
La condivisione delle informazioni al di fuori di un’organizzazione è spesso essenziale per le operazioni aziendali. Le aziende devono collaborare con fornitori, partner commerciali, clienti e altre terze parti per svolgere le proprie attività. Anche le organizzazioni del settore pubblico devono scambiare informazioni con entità esterne per fornire servizi e coordinare il proprio lavoro. Isolare tutti i dati sensibili all’interno dell’ambiente proprio di un’organizzazione non è quindi un approccio realistico in molte situazioni.
Questa sfida sta assumendo un’importanza sempre maggiore, poiché le organizzazioni operano in ambienti distribuiti, servizi cloud e catene di approvvigionamento complesse, dove le informazioni circolano regolarmente tra sistemi e persone. Proteggere la rete o la sede di archiviazione originale rimane importante, ma le organizzazioni devono anche considerare in che modo i propri controlli di sicurezza si applicano ai dati stessi mentre questi transitano attraverso tali ambienti.
Questo è uno dei motivi per cui i quadri di riferimento sulla sicurezza informatica sottolineano sempre più un approccio alla sicurezza incentrato sui dati. Il National Institute of Standards and Technology (NIST), ad esempio, nel proprio Cybersecurity Framework 2.0 distingue tra la protezione dei dati inattivi, in transito e in uso. Analogamente, l’Agenzia per la Sicurezza Nazionale (NSA) identifica i controlli granulari di accesso ai dati e gli strumenti di gestione dei diritti sui dati come componenti rilevanti del pilastro dei dati nelle sue linee guida sullo Zero Trust.
Cosa rivela il rapporto «Stato della protezione dei dati 2026»
La condivisione di informazioni riservate è una parte essenziale delle operazioni aziendali, ma mantenere il controllo su tali informazioni dopo che sono state condivise rimane una sfida per molte organizzazioni. Il rapporto “Stato della protezione dei dati 2026” di SealPath esplora questa lacuna esaminando le misure di protezione dei dati e le capacità di controllo segnalate dai professionisti della sicurezza e della tecnologia.
I risultati evidenziano un’importante distinzione: controllare chi può accedere alle informazioni non significa necessariamente mantenere il controllo sul documento stesso.
Ad esempio, l’85% dei partecipanti al sondaggio dichiara di applicare il principio del privilegio minimo e il 69% afferma di poter revocare l’accesso. Tuttavia, solo il 36% è in grado di modificare le autorizzazioni di un documento dopo averlo inviato, mentre solo il 21% dichiara di disporre di una protezione persistente. Inoltre, solo il 14% afferma di sapere dove si trovano le copie delle informazioni.
Questi risultati evidenziano diversi aspetti della stessa sfida. Le organizzazioni possono disporre di misure per limitare l’accesso, ma sono poche quelle che dichiarano di avere la possibilità di adattare le autorizzazioni dei documenti dopo la condivisione o di mantenere una protezione permanente. La visibilità limitata sulla posizione delle copie aggiunge un ulteriore livello di complessità quando si cerca di mantenere il controllo sulle informazioni sensibili.
La sfida è particolarmente rilevante quando le organizzazioni collaborano con soggetti esterni. Il rapporto ha rilevato che il 72% dei partecipanti condivide informazioni sensibili con terze parti almeno occasionalmente. Tuttavia, solo il 46% dichiara di poter revocare l’accesso alle informazioni condivise e il 32% è in grado di verificare l’accesso da parte di terzi. Queste cifre provengono da domande che riguardano specificamente la condivisione con terze parti e dovrebbero essere considerate separatamente dai risultati più generali del rapporto sulla revoca dell’accesso.
Nel loro insieme, i risultati illustrano perché la protezione dei dati deve andare oltre la semplice decisione su chi possa accedere alle informazioni in un determinato momento. Le organizzazioni devono anche considerare cosa succede dopo che un documento è stato condiviso, se le relative autorizzazioni possano essere modificate al mutare delle circostanze e quale visibilità mantengano sul suo utilizzo.
Il rapporto completo “2026 State of Data Protection Report” approfondisce queste sfide in modo più dettagliato, includendo la protezione dei documenti, la collaborazione con terze parti, l’esposizione delle informazioni sensibili agli strumenti di intelligenza artificiale e la sovranità dei dati.
Leggi il rapporto completo “Stato della protezione dei dati 2026”
Che cos’è la protezione persistente dei dati?
La protezione persistente dei dati si riferisce ad approcci progettati per mantenere le informazioni sensibili protette durante tutto il loro ciclo di vita, anziché affidarsi esclusivamente alla sicurezza del luogo in cui sono archiviate o del canale attraverso il quale vengono condivise. Questa idea è strettamente correlata alle raccomandazioni delle organizzazioni di sicurezza informatica che sottolineano l’importanza di proteggere i dati inattivi, in transito e in uso. Il National Institute of Standards and Technology (NIST), ad esempio, affronta questi tre stati nel proprio Cybersecurity Framework 2.0. Anche la National Security Agency (NSA), nelle sue linee guida sul rafforzamento del pilastro dei dati del modello Zero Trust, sottolinea l’importanza di controlli granulari sull’accesso ai dati, del monitoraggio dell’accesso e dell’utilizzo dei dati, nonché di tecnologie quali la crittografia, la prevenzione della perdita di dati (DLP) e la gestione dei diritti sui dati (DRM).
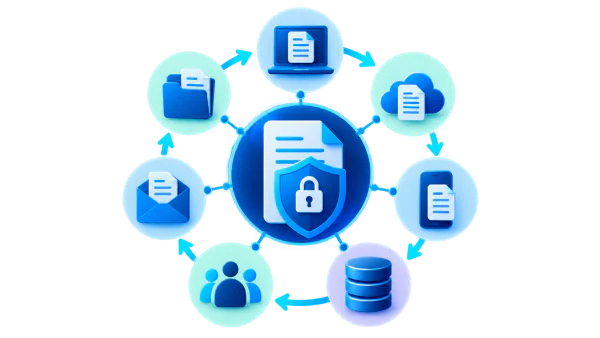
L’obiettivo: garantire che le informazioni sensibili rimangano protette mentre transitano attraverso i sistemi e i flussi di lavoro di un’organizzazione. La protezione persistente dei dati pone particolare enfasi sul mantenimento di controlli adeguati quando le informazioni cambiano posizione o vengono condivise con altre persone o organizzazioni.
In che modo la protezione persistente dei dati si collega allo Zero Trust?
Lo Zero Trust è un approccio alla sicurezza informatica in cui l’accesso alle risorse non è automaticamente considerato attendibile semplicemente perché un utente o un dispositivo si trova all’interno di una determinata rete. Le decisioni relative all’accesso si basano su autorizzazioni esplicite e altre condizioni di sicurezza rilevanti. Nell’ambito di questo approccio, proteggere i dati richiede molto più che mettere in sicurezza i sistemi che li archiviano: le organizzazioni devono anche considerare chi può accedere alle informazioni e in che modo tale accesso viene controllato.
La protezione persistente dei dati si inserisce in questo quadro più ampio concentrandosi su come la protezione e i controlli di accesso possano rimanere associati alle informazioni mentre queste si spostano tra diversi ambienti. Le funzionalità precise dipendono dalle tecnologie utilizzate, ma l’obiettivo è ridurre la dipendenza dalla posizione di archiviazione originale o dal canale di condivisione.
Quale ruolo svolgono l’IRM e il DRM nella protezione persistente dei dati?
L’Information Rights Management (IRM) e Digital Rights Management (DRM), come SealPath, possono aiutare ad applicare controlli di accesso e di utilizzo direttamente ai documenti o ad altri contenuti digitali. A seconda della soluzione, questi controlli possono limitare chi può aprire un file, quali azioni può eseguire e se le autorizzazioni possono essere modificate o l’accesso revocato dopo che il documento è stato condiviso.
Ciò è particolarmente rilevante per i documenti riservati che devono essere scambiati con soggetti esterni. Mentre la crittografia può proteggere le informazioni dalla divulgazione non autorizzata, la gestione dei diritti può aggiungere controlli che regolano il modo in cui un destinatario autorizzato accede o utilizza il documento protetto. Questi meccanismi rispondono a diverse esigenze di sicurezza e possono integrarsi a vicenda.
La NSA identifica esplicitamente gli strumenti DRM come uno dei metodi in grado di supportare la protezione dei dati nell’ambito del pilastro “dati” del modello Zero Trust, insieme alla crittografia, al tagging e all’etichettatura, nonché alle strategie DLP. Ciò fornisce un collegamento pratico tra le raccomandazioni più generali in materia di sicurezza dei dati e le tecnologie progettate per mantenere il controllo sulle informazioni digitali.
Perché la protezione persistente dei dati è importante in una moderna strategia di sicurezza informatica
Il modo in cui le organizzazioni creano, accedono e condividono le informazioni è cambiato in modo significativo. I dipendenti operano su piattaforme cloud, strumenti di collaborazione, applicazioni aziendali e servizi esterni, mentre le organizzazioni dipendono sempre più da fornitori, partner ed ecosistemi digitali interconnessi. Il crescente utilizzo dell’intelligenza artificiale (IA) aggiunge un’ulteriore dimensione, poiché i dipendenti possono utilizzare questi servizi per analizzare, sintetizzare o elaborare informazioni, creando talvolta nuove opportunità di esposizione dei dati sensibili.
Di conseguenza, è possibile accedere alle informazioni sensibili ed elaborarle attraverso una gamma di strumenti, servizi e flussi di lavoro più ampia che mai. I controlli di sicurezza tradizionali rimangono essenziali, ma le organizzazioni devono anche considerare come gestire l’accesso e l’utilizzo dei dati in modo coerente in questi diversi contesti. La sfida non consiste semplicemente nell’impedire l’accesso non autorizzato, ma nel garantire che rimangano in vigore protezioni e autorizzazioni adeguate man mano che le pratiche lavorative, le tecnologie e le relazioni commerciali si evolvono.
È qui che la protezione persistente dei dati diventa particolarmente rilevante per una moderna strategia di sicurezza informatica. Essa offre un modo per mantenere controlli definiti sull’accesso e sull’utilizzo delle informazioni sensibili, aiutando le organizzazioni ad affrontare le sfide poste da ambienti di lavoro sempre più interconnessi e digitali.
Il modello Zero Trust offre un quadro di riferimento utile per comprendere questa esigenza. Anziché fidarsi automaticamente degli utenti o dei dispositivi solo perché connessi alla rete di un’organizzazione, il modello Zero Trust pone l’accento sull’autorizzazione esplicita e sulla valutazione continua degli accessi. La National Security Agency (NSA) identifica i controlli granulari sull’accesso ai dati e il monitoraggio come elementi importanti del pilastro dei dati nelle sue linee guida sul modello Zero Trust. Anche la Cybersecurity and Infrastructure Security Agency (CISA) sottolinea inoltre la protezione dei dati, i controlli di accesso e la revisione continua delle autorizzazioni come parte della maturità del modello Zero Trust.
Per le organizzazioni, la considerazione pratica riguarda il modo in cui queste misure interagiscono tra loro. Un approccio completo dovrebbe tenere conto di dove vengono archiviati i dati sensibili, di come i dipendenti e le parti esterne vi accedono, di quali strumenti e servizi li elaborano e di quali controlli rimangono appropriati al mutare delle esigenze aziendali. La protezione persistente dei dati è un modo per rispondere alla necessità di mantenere il controllo sulle informazioni sensibili in un ambiente digitale sempre più connesso.
Funzionalità chiave di una strategia di protezione persistente dei dati
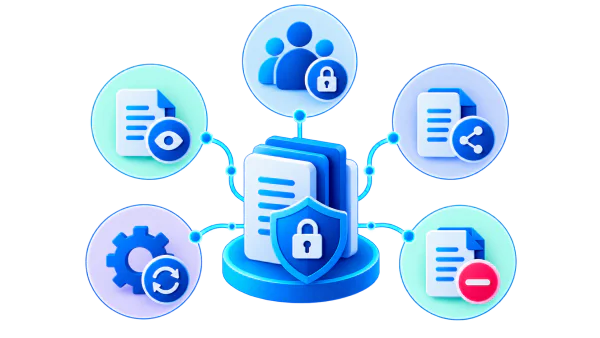
L’implementazione della protezione persistente dei dati richiede molto più che applicare la crittografia ai file sensibili. Le organizzazioni devono considerare come viene concesso l’accesso, quali azioni i destinatari sono autorizzati a compiere e come questi controlli possano essere gestiti al mutare dei requisiti aziendali. Le funzionalità specifiche disponibili dipenderanno dalle tecnologie e dalle soluzioni utilizzate, ma alcune sono particolarmente rilevanti nella valutazione di un approccio alla protezione persistente dei dati.
Controllo granulare degli accessi
Le organizzazioni dovrebbero essere in grado di definire chi può accedere alle informazioni sensibili e a quali condizioni. L’accesso dovrebbe basarsi sulle esigenze di ciascun destinatario, anziché concedere autorizzazioni più ampie del necessario. Ciò contribuisce a limitare l’esposizione non necessaria quando i documenti vengono condivisi con dipendenti, fornitori, partner o altre parti esterne.
Controllo sull’utilizzo dei documenti
L’accesso a un documento non implica necessariamente che ogni azione debba essere consentita. A seconda della sensibilità delle informazioni e della soluzione in uso, le organizzazioni potrebbero dover limitare azioni quali la stampa, la copia o la modifica. Questi controlli contribuiscono ad allineare l’utilizzo dei documenti allo scopo per cui è stato concesso l’accesso.
Protezione delle informazioni condivise
La protezione dovrebbe essere progettata in modo da rimanere associata al documento quando questo viene condiviso o archiviato in una posizione diversa, anziché dipendere esclusivamente dalla sicurezza dell’archivio originale. Questa funzionalità è particolarmente rilevante quando le informazioni riservate devono essere scambiate con soggetti esterni o consultate attraverso diversi ambienti di lavoro.
Modifiche alle autorizzazioni e revoca dell’accesso
I requisiti aziendali possono cambiare dopo che un documento è stato condiviso. Un destinatario potrebbe non aver più bisogno dell’accesso, una collaborazione potrebbe terminare oppure le informazioni potrebbero diventare più sensibili. Le organizzazioni dovrebbero quindi valutare se è possibile modificare le autorizzazioni o revocare l’accesso dopo la condivisione.
Si tratta di funzionalità correlate ma distinte. La modifica delle autorizzazioni consente a un’organizzazione di regolare le azioni che un destinatario autorizzato può compiere, mentre la revoca ha lo scopo di revocare l’accesso. Le opzioni disponibili e le modalità con cui le modifiche hanno effetto dipendono dalla soluzione e dalla sua configurazione.
Monitoraggio e visibilità
Le organizzazioni dovrebbero inoltre valutare quale visibilità abbiano sull’accesso e sull’utilizzo delle informazioni protette. A seconda della soluzione, i registri delle attività possono aiutare a identificare chi ha consultato un documento, quando è avvenuto l’accesso e quali azioni consentite sono state eseguite. Queste informazioni possono supportare le indagini, la supervisione e la revisione delle politiche di accesso.
La protezione persistente dei dati nella pratica: mantenere il controllo sui documenti condivisi
Si consideri un’azienda che deve condividere un rapporto finanziario riservato con un fornitore esterno. Il fornitore necessita dell’accesso per esaminare i dati e fornire raccomandazioni, ma l’azienda vuole assicurarsi che le informazioni vengano utilizzate esclusivamente per lo scopo previsto.
Con un approccio convenzionale alla condivisione dei file, l’azienda potrebbe essere in grado di controllare l’accesso all’archivio originale o limitare chi può scaricare il documento. Tuttavia, una volta che il file è stato scaricato o archiviato altrove, i controlli disponibili potrebbero dipendere dalla piattaforma e dal modo in cui il documento è stato condiviso.
Un approccio di protezione persistente dei dati può aiutare ad affrontare questa sfida associando la protezione e le autorizzazioni d’uso al documento stesso. A seconda della soluzione, l’azienda potrebbe essere in grado di definire chi può aprire il rapporto e quali azioni è autorizzato a compiere, anche quando si accede al documento al di fuori del suo ambiente originale.
La situazione potrebbe inoltre cambiare nel tempo. Una volta che il fornitore ha completato la revisione, l’azienda potrebbe non voler più consentire l’accesso al rapporto. Se la soluzione lo supporta, l’azienda può revocare l’accesso del fornitore o modificare le autorizzazioni del documento senza dover ricorrere esclusivamente alla rimozione del link condiviso originale.
Conclusione: mantenere il controllo sui dati riservati durante tutto il loro ciclo di vita
Man mano che le organizzazioni diventano più interconnesse e si affidano a una gamma sempre più diversificata di strumenti e servizi digitali, la protezione delle informazioni riservate richiede molto più che la semplice messa in sicurezza dei sistemi e dei canali utilizzati per archiviarle o condividerle. Le organizzazioni devono anche valutare come controllare l’accesso e l’utilizzo dei dati sensibili man mano che le esigenze aziendali e gli ambienti di lavoro si evolvono. La protezione persistente dei dati contribuisce ad affrontare questa sfida mantenendo controlli adeguati di protezione e utilizzo associati alle informazioni durante tutto il loro ciclo di vita.
Comprendere la situazione attuale delle organizzazioni è un passo importante verso il miglioramento delle pratiche di protezione dei dati. Il rapporto di SealPath “Stato della protezione dei dati 2026” di SealPath di SealPath esplora il modo in cui i professionisti della sicurezza e della tecnologia affrontano queste sfide, tra cui la protezione persistente, la revoca dell’accesso e la gestione delle informazioni condivise con terze parti.